Was Hacker über dich wissen
Risiken im Internet
Viele Menschen unterschätzen, was sie über sich preisgeben, durch harmlose Posts, Fotos oder Kommentare. Doch für Hacker ist das ein offenes Buch. Diese Kampagne zeigt, wie deine digitalen Spuren zur Falle werden können und wie du dich davor schützt.
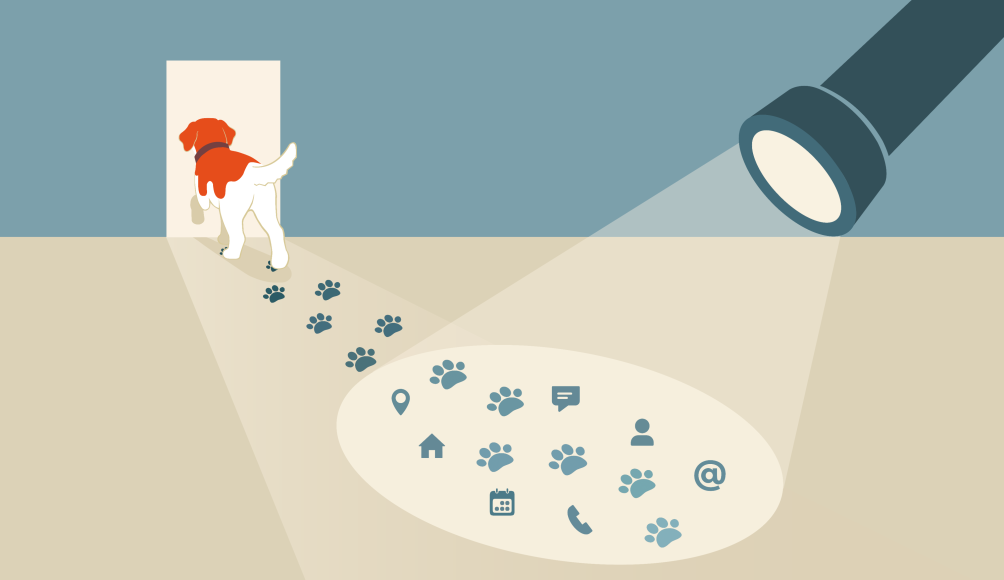
Was gibst du im Netz über dich preis? Mehr als dir lieb ist. Fotos, Kommentare oder Likes verraten oft Wohnort, Arbeitgeber oder deine Kontakte. Solche Informationen nutzen Hacker gezielt aus, ganz legal durch sogenannte OSINT Methoden. Daraus entstehen persönliche Angriffe, etwa mit gefälschten E-Mails oder über soziale Medien. Diese Kampagne zeigt dir, wie Hacker denken, worauf sie achten und wie du dich schützen kannst. Weniger teilen bedeutet mehr Sicherheit.
Das Problem erklärt:
Viele Menschen geben unbedacht Informationen online preis, ohne die Risiken zu kennen. Hacker nutzen genau diese Informationen für Angriffe wie Identitätsmissbrauch, Betrug oder Phishing. Hierbei kombinieren sie öffentlich sichtbare Informationen zu gezielten Angriffen.
Wie erkenne ich die Gefahr?
Wenn du überrascht bist, wie viel Fremde über dich wissen, dann hast du zu viel geteilt.
Welche Informationen machen dich angreifbar?
Geburtsdatum, Standort, Beruf, Freundeslisten, oft verraten wir mehr als uns bewusst ist. Diese Daten können gezielt gegen dich verwendet werden.
«Du kannst nicht nicht kommunizieren, aber du kannst klug auswählen.»
Was du tun kannst
Überlege vor jedem Post: Würde ich das auch einem Fremden an der Bushaltestelle erzählen? Passe deine Privatsphäre-Einstellungen an und nutze Sicherheitsfunktionen wie Zwei-Faktor-Authentifizierung.
So schützt du dich vor OSINT und Social Engineering
Privatsphäre Einstellungen prüfen
Reduziere die Sichtbarkeit deiner Inhalte auf «Nur Freunde» oder «Nur ich».
Standortdaten deaktivieren
Vermeide, dass Fotos oder Posts verraten, wo du gerade bist.
Geburtsdatum nicht öffentlich teilen
Geburtsdaten sind ein beliebter Einstieg für Identitätsmissbrauch.
Freundeslisten verbergen
Schütze dein Netzwerk, denn für Angreifer sind deine Kontakte wertvoll.
Berufsinformationen sparsam posten
Weniger Details auf Plattformen wie LinkedIn erschweren gezielte Angriffe.
Keine Urlaubsankündigungen
Wer verreist ist, macht sich digital wie auch physisch angreifbar.
Screenshots und Dokumente prüfen
Achte darauf, keine sensiblen Informationen sichtbar zu machen.
Fotos auf Hinweise prüfen
Achte auf Hausnummern, Ausweise, Kinder oder Ortsschilder im Hintergrund.
Bild Metadaten entfernen
Entferne GPS Koordinaten und andere Metadaten vor dem Hochladen.
Persönliche Daten googeln
Suche regelmässig nach deinem Namen und sieh, was andere finden können.
Was ist OSINT?
Open Source Intelligence bezeichnet das Sammeln öffentlich zugänglicher Informationen. Alles, was du frei zugänglich ins Netz stellst, kann von Dritten analysiert, kombiniert und missbraucht werden.
Social Engineering erklärt
Angreifer nutzen psychologische Tricks, um an Informationen oder Zugänge zu kommen. Je mehr sie über dich wissen, desto glaubwürdiger wirken sie und desto gefährlicher wird es.
Weitere Informationen
Praktische Einführung in gängige Täuschungsmethoden – von Love Scam bis CEO Fraud. Zeigt die Rolle von Informationen.
Social Engineering: Wie Cyberkriminelle uns manipulierenTipps, wie man in sozialen Medien Kontrolle über seine Informationen behält.
Datenschutz in sozialen NetzwerkenZeigt, wie Angreifer alltägliche Technik wie QR Codes für soziale Manipulation nutzen.
Vorsicht bei QR CodesTechnische Einführung in OSINT und die Risiken durch frei verfügbare Daten.
Imperva: Open Source Intelligence (OSINT)Eigene digitale Spuren prüfen, öffentliche Daten reduzieren und Privatsphäre schützen.
OSINTGuide.com: Protect Yourself from OSINTZeigt, wie du öffentlich zugängliche Informationen über dich findest und deinen digitalen Fussabdruck reduzierst.
EFF: Den eigenen digitalen Fussabdruck kontrollierenÜbersicht über OSINT Werkzeuge und deren Anwendungen im Alltag.
OSINT-Framework
Social Engineering

Social Engineering ist eine verbreitete Methode zum Ausspionieren von vertraulichen Informationen, meist Passwörtern oder zum direkten Abknöpfen von Geld. Angriffsziel ist dabei immer der Mensch.
Um an vertrauliche Informationen zu gelangen, wird sehr oft die Gutgläubigkeit und die Hilfsbereitschaft aber auch die Unsicherheit einer Person ausgenutzt. Social Engineering wird heute in unzähligen Bereichen mit betrügerischer Absicht verwendet: Telefonanrufe, die ihre Herkunft vertuschen, Personen die sich auf Social Media oder am Telefon als jemand anderes ausgeben, Online-Shops die nicht echt sind, oder Phishing über E-Mail oder Nachrichten wie SMS, Whatsapp oder Messenger. Um Menschen zu erwischen und zu täuschen werden auch Informationen auf Social Media ausspioniert und verwendet.
CEO Fraud
CEO-Fraud ist eine Betrugsmasche, mit der Täter immer mehr Geld erbeuten. Sie zielen dabei auf alle ab, grosse, mittlere und kleine Unternehmen.
Dabei versuchen Täter, entscheidungsbefugte Personen in Unternehmen zu manipulieren, damit diese hohe Geldbeträge ins Ausland überweisen. Die Täter spiegeln ihren Opfern in der Regel vor, der Auftrag käme unmittelbar vom Chef des Unternehmens (Geschäftsführer oder Vorstand = Chief Executive Officer = CEO). Es handelt sich um eine Variante des sogenannten Social Engineerings, bei dem die „Schwachstelle Mensch“ ausgenutzt wird.
Die Täter gehen meist sehr geschickt vor, indem sie sich zunächst möglichst viele Informationen über das Unternehmen und die Strukturen des Unternehmens verschaffen. Ein Augenmerk legen die Täter dabei auf Angaben zu Geschäftspartnern und künftigen Investments, E-Mail-Erreichbarkeiten oder auch Informationen in sozialen Netzwerken zu Mitarbeitern des Unternehmens.
Mit diesen Informationen gelingt es den gut organisierten Tätern überzeugend als Geschäftsführer oder weisungsbefugter Entscheidungsträger eines Unternehmens aufzutreten. Buchhaltern oder anderen Entscheidungsträgern eines Unternehmens wird durch mehrfache E-Mails und Anrufe vorgespielt, eine dringende und geheime Geldüberweisung müsse schnell und unauffällig durchgeführt werden. Die Täter schaffen es häufig, grossen psychischen Druck aufzubauen. So gelingt es ihnen regelmässig, auch erfahrene Mitarbeiter zur Überweisung hoher Beträge zu bewegen. Der Schaden beträgt inzwischen mehrere Millionen Euro und Schweizer Franken.
Open Source Intelligence (OSINT)