Ce que les hackers savent de toi
Risques sur Internet
Beaucoup de gens sous-estiment ce qu’ils dévoilent d’eux-mêmes à travers des publications, des photos ou des commentaires anodins. Mais pour les hackers, c’est un livre ouvert. Cette campagne montre comment tes traces numériques peuvent se transformer en piège et comment tu peux t’en protéger.
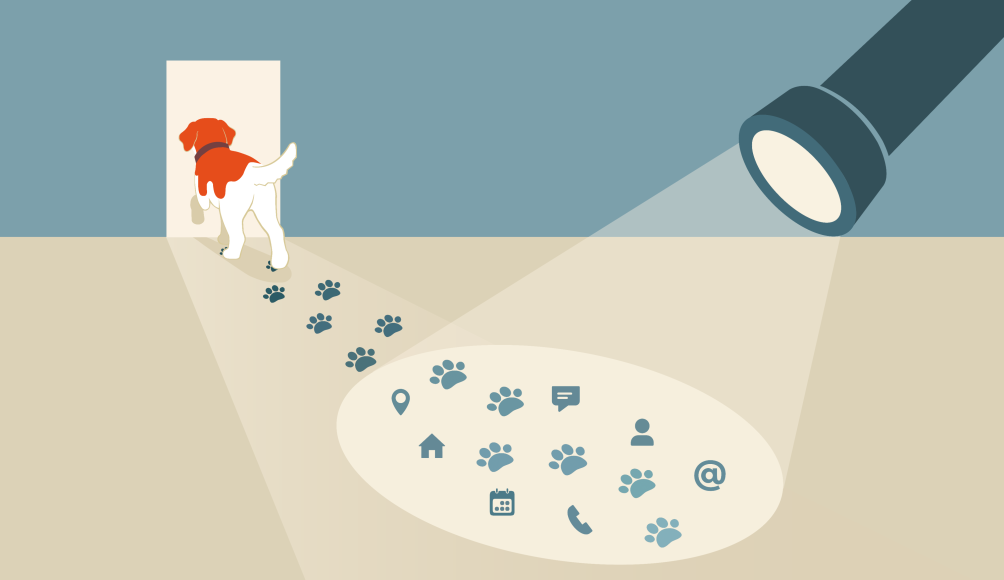
Que révèles-tu sur toi-même sur Internet ? Plus que tu ne le souhaiterais. Les photos, les commentaires ou les « j’aime » révèlent souvent ton lieu de résidence, ton employeur ou tes contacts. Les hackers exploitent ces informations de manière ciblée, en toute légalité, grâce à des méthodes dites « OSINT ». Cela donne lieu à des attaques personnelles, par exemple via de faux e-mails ou sur les réseaux sociaux. Cette campagne te montre comment pensent les hackers, ce à quoi ils prêtent attention et comment tu peux te protéger. Moins tu partages, plus tu es en sécurité.
Quel est le problème ?
Beaucoup de gens divulguent des informations en ligne sans y réfléchir, sans connaître les risques. HLes pirates exploitent justement ces informations pour mener des attaques telles que l'usurpation d'identité, la fraude ou le phishing. Ils combinent les informations accessibles au public pour mener des attaques ciblées par manipulation sociale.
Comment repérer le danger ?
Avant chaque publication, demande-toi si tu dirais cette information à un inconnu. Partage de manière réfléchie, adapte tes paramètres de confidentialité et limite l'accès à tes informations personnelles.
Quelles informations te rendent vulnérable ?
Date de naissance, localisation, profession, listes d'amis… Souvent, on en révèle plus qu'on ne le pense. Ces données peuvent être utilisées de manière ciblée contre toi.
«Tu ne peux pas t'empêcher de communiquer, mais tu peux faire des choix judicieux. »
Ce que tu peux faire
Avant chaque publication, pose-toi la question suivante : est-ce que je dirais ça à un inconnu à l'arrêt de bus ? Adapte tes paramètres de confidentialité et utilise des fonctionnalités de sécurité comme l'authentification à deux facteurs.
comment te protéger contre l’OSINT et l’ingénierie sociale
Vérifie tes paramètres de confidentialité
Limite la visibilité de tes contenus à « Amis uniquement » ou « Moi uniquement ».
Désactive les données de localisation
Évite que tes photos ou tes publications ne révèlent où tu te trouves.
Ne partage pas ta date de naissance publiquement
Les dates de naissance sont un point d'entrée courant pour l'usurpation d'identité.
Cache tes listes d'amis
Protège ton réseau, car tes contacts sont très précieux pour les pirates.
Publie avec parcimonie les informations sur ton travail
Moins tu donnes de détails sur des plateformes comme LinkedIn, plus tu compliques la tâche des attaquants ciblés.
N'annonce pas tes vacances
Quand tu pars en vacances, tu te rends vulnérable, tant sur le plan numérique que physique.
Vérifie tes captures d'écran et tes documents
Fais attention à ne pas rendre visibles des informations sensibles.
Vérifie les photos à la recherche d'indices
Fais attention aux numéros de maison, aux pièces d'identité, aux enfants ou aux panneaux de localité en arrière-plan.
Supprime les métadonnées des images
Supprime les coordonnées GPS et autres métadonnées avant de les mettre en ligne.
Fais une recherche sur Google avec tes données personnelles
Fais régulièrement des recherches avec ton nom et regarde ce que les autres peuvent trouver.
Qu'est-ce que l'OSINT ?
Le renseignement open source (OSINT) désigne la collecte d’informations accessibles au public. Tout ce que tu publies librement sur Internet peut être analysé, recoupé et utilisé à mauvais escient par des tiers.
L'ingénierie sociale expliquée
Les pirates utilisent des astuces psychologiques pour obtenir des informations ou des accès. Plus ils en savent sur toi, plus ils paraissent crédibles et plus ça devient dangereux.
En savoir plus
Introduction pratique aux méthodes de tromperie courantes – de l’arnaque sentimentale à l’usurpation d’identité du PDG. Met en évidence le rôle des informations.
Ingénierie sociale : comment les cybercriminels nous manipulentDes conseils pour garder le contrôle de tes infos sur les réseaux sociaux.
Protection des données sur les réseaux sociauxMontre comment les pirates utilisent des technologies courantes, comme les codes QR, pour manipuler les gens.
Attention aux codes QRIntroduction technique à l'OSINT et aux risques liés aux données librement accessibles.
Imperva: Open Source Intelligence (OSINT)Guide pratique pour mener tes propres recherches en ligne et minimiser les risques.
OSINTGuide.com : Protège-toi contre l'OSINTPour les particuliers : explique comment repérer et réduire tes données personnelles.
EFF : Contrôler sa propre empreinte digitaleAperçu des outils OSINT et de leurs applications au quotidien.
OSINT-Framework
Ingénierie sociale

L’ingénierie sociale ou Social Engineering est une méthode d’espionnage répandue visant à obtenir l’accès à des données confidentielles.
La cible de l’attaque est toujours la personne humaine. Pour soutirer des informations confidentielles, les arnaqueurs exploitent très souvent la bonne foi, la serviabilité, mais aussi l’insécurité des personnes. Que ce soit par téléphone, en se faisant passer pour quelqu’un d’autre, ou par Internet (attaques par hameçonnage), ils sont prêts à tout pour obtenir ce qu’ils veulent.
CEO Fraud
La « CEO fraud », baptisée aussi « fraude au président » ou « Fake President », est une forme de cyberattaque à redouter. En effet, 90 % des piratages basés sur cette technique ont été réalisés avec succès. Même si celle-ci reste encore peu employée, il importe de savoir comment les cybercriminels procèdent et dans quel but.
Le CEO fraud ou Fake President est une forme de "Social Engineering" et consiste à compromettre le compte e-mail du dirigeant d’une entreprise. Le pirate utilise un nom de domaine de messagerie proche de celui de ce dernier pour envoyer à des destinataires visés un courrier électronique. Par conséquent, ceux-ci sont induits en erreur en toute facilité.
Les cybercriminels ciblent les professionnels ayant accès à des données sensibles, à l’exemple de l’assistant exécutif du PDG. Ils peuvent également demander, par le biais d’un e-mail, à une personne autorisée, RH ou autre employé du département financier, la réalisation de paiements. Ils exigent souvent que la transaction soit effectuée en urgence. Pour réussir leur coup, les pirates cybercriminels procédant par cette technique n’oublient pas d’évoquer qu’il s’agit d’une requête hautement confidentielle.
L’Open Source Intelligence (OSINT)
L’Open Source Intelligence désigne la collecte d’informations accessibles au public. Tout ce que vous mettez en ligne librement peut être analysé, combiné et abusé par des tiers.